浏览器端聊天应用面临数据传输泄露、身份冒用、恶意代码注入等信息安全挑战,为应对这些风险,需采取多维策略:采用端到端加密保障传输安全,部署多因素认证强化身份验证;通过安全审计与实时监控防御恶意攻击;需定期更新安全协议、加强用户隐私保护教育,构建从技术到管理的全方位防护体系,确保用户通信安全与数据隐私。
在数字化浪潮席卷全球的今天,浏览器端聊天应用凭借其跨平台、免安装、即时互动的特性,已成为人们日常工作、社交沟通的核心工具,从企业协同办公到个人日常交流,从在线客服到远程医疗咨询,这种基于Web的即时通讯模式正在重构人类的信息交互方式,随着其普及度的指数级增长,浏览器端聊天应用所引发的信息安全问题也日益凸显,成为个人隐私保护、企业数据安全乃至国家网络空间安全的重要挑战。
浏览器端聊天的技术架构特性与安全风险基因 浏览器端聊天应用的核心技术架构通常采用"前端浏览器+后端服务器"的B/S模式,这种架构在带来便捷性的同时,也植入了天然的安全风险基因,前端浏览器作为用户与系统交互的入口,其安全漏洞可能被恶意攻击者利用,跨站脚本攻击(XSS)可通过注入恶意脚本窃取用户会话信息;跨站请求伪造(CSRF)则可能诱导用户执行非预期操作,更值得关注的是,现代浏览器支持的WebRTC技术虽实现了点对点音视频通信,但其信令服务器若存在漏洞,同样可能成为攻击跳板。
在数据传输层面,浏览器端聊天应用涉及敏感信息的传输与存储,虽然HTTPS协议已广泛普及,但中间人攻击(MITM)仍可能通过伪造证书实施窃听,端到端加密(E2EE)技术虽可确保只有通信双方读取消息内容,但其实现质量却取决于具体技术方案——部分应用可能仅在传输层加密而未实现真正的端到端加密,导致服务器仍能访问明文内容,浏览器缓存、Cookie存储等机制若管理不当,可能造成用户身份凭证泄露,进而引发账户劫持风险。
隐私泄露的多维路径与现实危害案例 浏览器端聊天应用的隐私泄露风险呈现多维度特征,地理定位信息若被不当收集,可能暴露用户行踪轨迹;设备指纹信息(如屏幕分辨率、安装字体列表)的组合可能形成独特的用户标识,即便在匿名通信场景下仍可被追踪,更严峻的是,第三方脚本嵌入已成为行业普遍现象——广告跟踪、社交插件、数据分析SDK等外部代码可能通过浏览器端聊天页面收集用户行为数据,形成跨站点的用户画像。
近年来的安全事件充分印证了这些风险的现实危害,某知名企业因员工使用未加密的浏览器端聊天工具传输客户数据,导致数百万条敏感信息在传输过程中被截获;某社交平台因第三方插件漏洞,导致用户聊天记录被非法获取并用于精准诈骗,这些案例不仅造成直接经济损失,更严重破坏了用户信任体系,引发社会层面的信任危机。
社会工程学攻击的特殊载体效应 浏览器端聊天平台因其即时互动特性,已成为社会工程学攻击的理想载体,攻击者可通过伪造身份、模拟熟人对话等方式实施钓鱼攻击,通过分析用户聊天记录中的关键词,攻击者可精准设计钓鱼内容,诱导用户点击恶意链接或下载木马文件,浏览器端聊天平台的群组功能可能被利用进行信息轰炸式攻击,通过大量垃圾信息淹没正常通信,或通过群组传播恶意软件。
特别值得警惕的是,浏览器端聊天应用的"即时性"特征可能放大攻击效果,传统邮件攻击需要用户主动查看邮件,而浏览器端聊天消息会即时推送到用户屏幕,更容易引发用户冲动操作,攻击者可能利用这种心理特征,在聊天中制造紧急场景(如"账户异常需要立即验证"),迫使用户在慌乱中泄露敏感信息。
企业级应用的特殊安全挑战与合规困境 在企业场景中,浏览器端聊天应用的安全挑战更为复杂,企业通讯录、项目文档、客户信息等敏感数据通过浏览器端传输,若缺乏有效的访问控制与审计机制,可能引发内部数据泄露风险,多因素认证(MFA)虽可增强账户安全,但在浏览器端实现时可能面临兼容性问题——部分浏览器插件可能干扰MFA流程,或存在模拟MFA验证的漏洞。
合规层面,不同国家和地区的数据保护法规对企业提出不同要求,欧盟GDPR要求企业明确用户数据处理的法律基础,而中国《个人信息保护法》则强调"告知-同意"原则,浏览器端聊天应用若涉及跨境数据传输,还需考虑数据主权与长臂管辖问题,企业若未建立完善的数据分类分级制度,可能因过度收集用户信息而面临法律风险。
技术创新带来的安全新挑战与防御新思路 随着Web 3.0、人工智能等技术的发展,浏览器端聊天应用的安全挑战呈现新特征,去中心化聊天应用虽宣称提升数据主权,但其分布式存储架构可能引入新的安全漏洞——节点验证机制若存在缺陷,可能被恶意节点注入虚假信息,生成式AI在聊天中的应用虽提升了交互体验,但也可能被用于自动生成钓鱼内容或深度伪造语音/视频攻击。
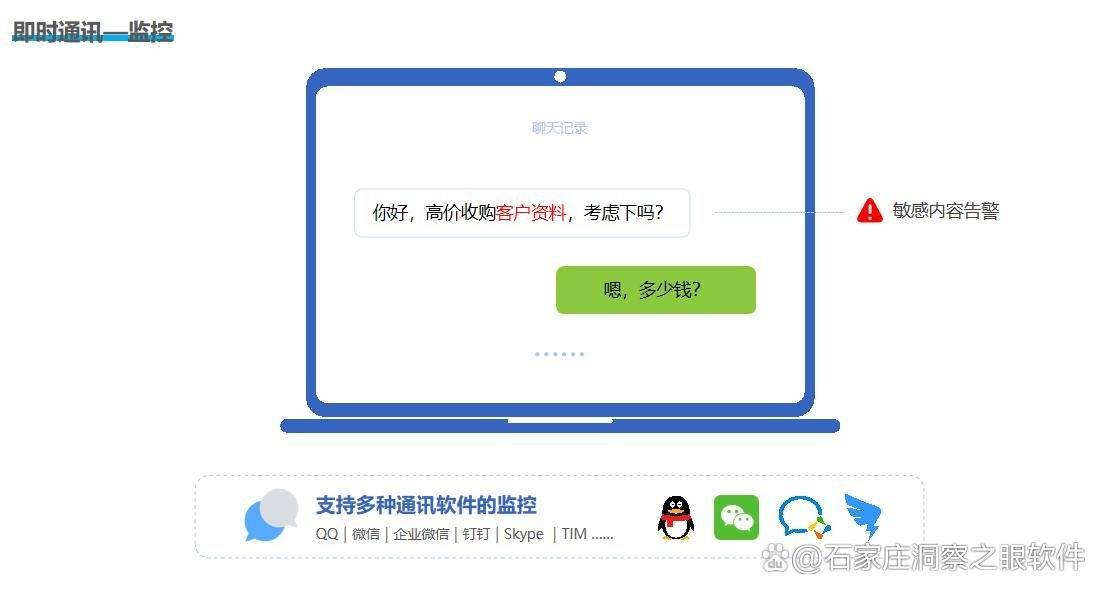
在防御层面,零信任架构(Zero Trust)为浏览器端聊天安全提供了新思路,通过持续验证用户身份、严格限制访问权限、实时监控异常行为,可构建动态防御体系,同态加密、安全多方计算等前沿技术则可能在保护隐私的前提下实现数据价值挖掘,浏览器安全沙箱技术可隔离第三方脚本的访问权限,减少恶意代码的执行风险。
多维度的安全防护体系构建策略 构建安全的浏览器端聊天环境需要技术、管理、法律三方面的协同努力,技术层面,应采用端到端加密、双向认证、安全传输协议等硬安全措施;引入代码审计、漏洞扫描、实时监控等主动防御手段;通过安全沙箱、权限控制等机制限制第三方脚本的访问范围。
管理层面,企业需建立完善的安全政策体系,包括数据分类分级、访问控制、审计日志等制度;定期开展安全培训与应急演练,提升员工的安全意识与应急处理能力;建立安全事件响应机制,确保在发生安全事件时能够快速定位问题、隔离风险、恢复服务。
法律层面,需严格遵守数据保护法规,明确用户数据处理的法律基础与合规路径;建立透明的隐私政策,向用户清晰说明数据收集、使用、共享的范围与目的;在涉及跨境数据传输时,需评估数据接收方的数据保护水平,采取必要的安全措施保障数据安全。
未来趋势与前瞻性思考 随着量子计算、人工智能等技术的突破,浏览器端聊天的安全挑战将呈现新的特征,量子计算可能破解现有加密算法,迫使行业向抗量子加密技术迁移;人工智能可能用于自动化攻击与防御,形成"AI安全攻防"的新战场,在此背景下,浏览器端聊天应用需持续创新安全技术,构建动态、智能、自适应的安全防护体系。
用户教育将成为安全防护的重要环节,通过提升用户的安全意识,培养良好的安全习惯(如定期更新密码、警惕陌生链接、使用安全浏览器等),可从源头减少安全风险,行业协作与标准制定也将发挥关键作用——通过建立统一的安全标准与认证体系,可提升整个行业的安全水平,构建可信的网络空间。
浏览器端聊天应用作为数字化时代的重要基础设施,其信息安全问题不仅关乎个人隐私保护,更涉及企业数据安全、社会信任体系乃至国家网络空间安全,面对日益复杂的安全挑战,需构建技术、管理、法律三位一体的综合防护体系,通过持续创新、严格管理、合规运营,实现安全与便捷的平衡,唯有如此,才能在享受数字化红利的同时,筑牢信息安全防线,构建可信、安全、繁荣的网络空间。